
Un proveedor de datos dejó a una caja municipal peruana frente a multas por 53 UIT, cerca de US$ 79,000, y todo el expediente arrancó con una sola carta. La autoridad peruana de protección de datos resolvió el caso el 10 de julio de 2026 y dejó una regla que sirve para cualquier empresa de la región: si alguien le consigue prospectos, usted debe poder demostrar de dónde salieron. El contrato, por sí solo, no lo demuestra. Aquí va qué pasó, por qué falló la cláusula y qué pedir antes de firmar.
Lo esencial
- Una caja municipal peruana recibió multas por 53 UIT tras contratar a un proveedor que le entregó prospectos sin base legal suficiente.
- Que el contrato dijera que el proveedor cumplía la ley no la liberó de responsabilidad.
- Antes de comprar una lista, exija las fuentes con nombre, la base legal y evidencia de supervisión.
Una carta, un proveedor de datos y 53 UIT
El 8 de agosto de 2024, una ciudadana recibió en su casa una carta que la llamaba “cliente preferente” y le ofrecía un crédito preaprobado por S/ 15,000. Nunca había sido cliente de esa caja. Presentó una denuncia.
La explicación estaba en un contrato. La caja había comprado un servicio de inteligencia de mercado para encontrar clientes nuevos, con enriquecimiento y perfilamiento. Según la propia entidad, el proveedor de datos tomaba la información de fuentes accesibles al público, la validaba con herramientas de inteligencia artificial y la entregaba en una plataforma contratada por un mes.
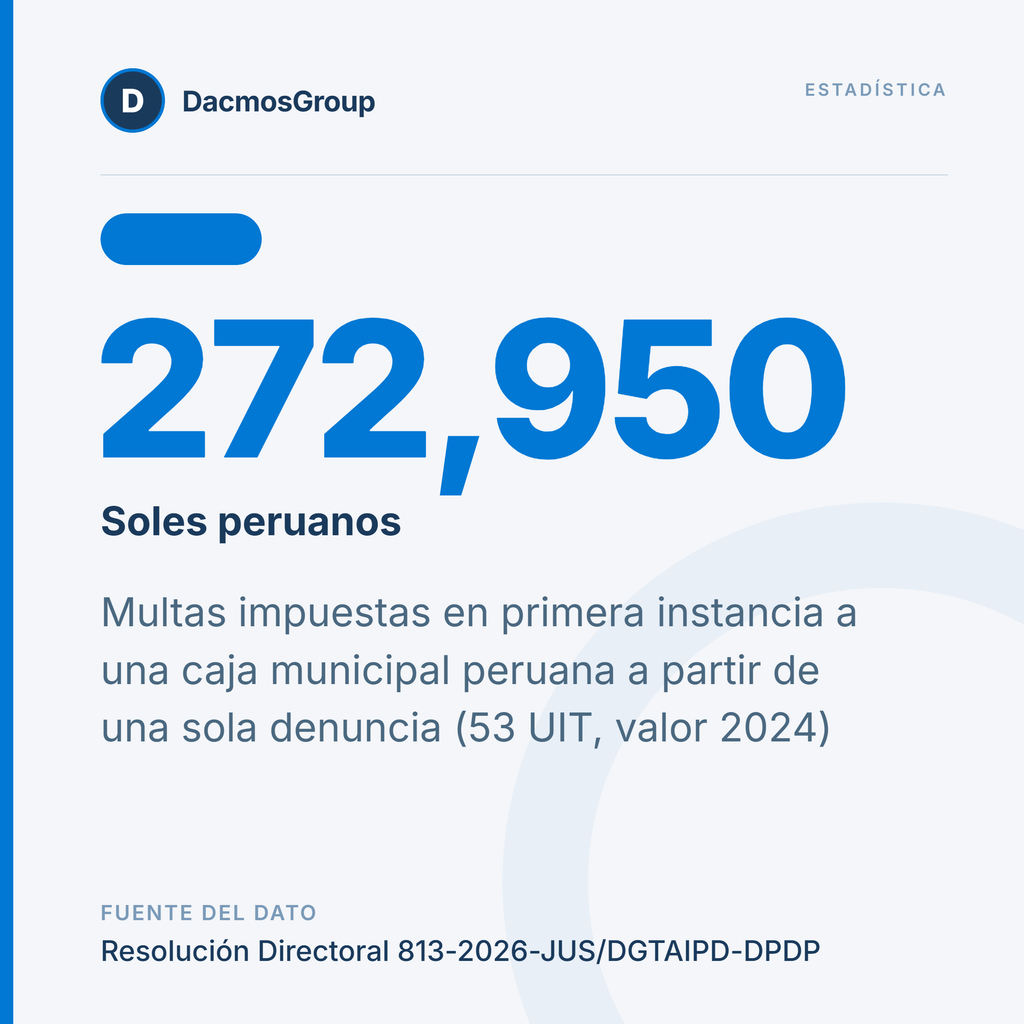
La caja terminó reconociendo que envió publicidad sin consentimiento previo. La resolución publicada por el Ministerio de Justicia del Perú impuso dos multas:
| Infracción | Gravedad | Multa |
|---|---|---|
| Tratar datos para prospección sin consentimiento | Grave | 9 UIT (S/ 46,350) |
| Recopilar datos por medios ilícitos | Muy grave | 44 UIT (S/ 226,600) |
| Total | — | 53 UIT (S/ 272,950) |
Los montos usan la UIT de 2024 (S/ 5,150), la que indica la resolución. Dos matices importan. La decisión es de primera instancia y admitía reconsideración o apelación. Y el monto ya incluye rebajas, porque la caja aceptó su responsabilidad por escrito.
Por qué el contrato con su proveedor de datos no protegió a la caja
El contrato decía que la extracción se haría sobre fuentes de acceso público. Pero no decía cuáles. La autoridad concluyó que el documento no garantizaba el origen lícito de la información.
También constaba que el proveedor de datos cumplía la normativa. La respuesta fue directa: eso “no es argumento suficiente para liberar de responsabilidad” a quien contrata. Quien encarga el trabajo debe conocer las fuentes y los medios de recopilación, y debe poder acreditarlo. La resolución aclara que esa diligencia no es una intromisión en el negocio ajeno.
Su proveedor de datos puede firmar que cumple la ley. Demostrar de dónde salió cada dato sigue siendo su trabajo.
Había otro problema. El servicio no se limitaba a ubicar a una persona para pedirle permiso: buscaba perfilar a quienes no eran clientes para una campaña de compra de deuda. El objeto mismo del contrato ya iba más allá de lo que la autoridad consideró lícito.
El riesgo de terceros no termina en la ciberseguridad: también incluye la procedencia legal de lo que le entregan.
Punto clave
Un proveedor de datos puede ejecutar la recopilación, pero quien lo contrata conserva el deber de control. La cláusula reparte culpas entre las partes; frente al regulador, no reemplaza la evidencia.
Cortar al proveedor de datos después no borra la infracción
En septiembre de 2024 la caja suspendió la campaña, ordenó revisar su estrategia comercial y recomendó inhabilitar al proveedor de datos por tiempo indefinido.
Nada de eso la eximió. La autoridad lo trató como un daño consumado: la carta ya había llegado y la información ya se había usado. Las medidas contaron como atenuantes, no como salida.
El momento barato para hacer preguntas es antes de pagar la primera factura. Después, las mismas preguntas se responden con abogados y frente a un regulador.
Si este análisis le resulta útil, recíbalo cada semana: 👉 Suscríbase al newsletter de DacmosGroup
Qué exigirle a un proveedor de datos antes de firmar
Si compra listas o contrata campañas con bases de terceros, esta revisión cabe en una reunión. Empiece con una pregunta: ¿de dónde salió esa lista?
1. Las fuentes, con nombre
“Fuentes públicas” no es una respuesta. Pida a su proveedor de datos el listado de cada fuente y déjelo como anexo del contrato.
2. La base legal de cada campaña
Consentimiento, excepción legal o relación previa: alguien debe poder señalarla antes del primer envío. En Perú, la carga de probar el consentimiento recae en el responsable, no en quien le vendió la base.
3. Qué hace exactamente la IA
En este caso, un anexo describía contactos por SMS, IVR, WhatsApp o llamadas apoyados en inteligencia artificial. Pregunte qué decide el sistema y quién lo revisa.
4. Evidencia periódica, no una firma inicial
Garrigues reporta que la autoridad peruana, en incidentes de gran impacto, revisa los acuerdos de encargo y pide evidencia de supervisión: auditorías, reportes o certificaciones. Ponga esa revisión en el calendario, con fecha y responsable.
¿Y si su empresa no opera en Perú?
Esta resolución no obliga a nadie fuera de Perú, y cada país tiene su norma. Pero la pregunta de gestión viaja bien: en Panamá, ANTAI ya sancionó hasta a una junta de condominio, así que ser pequeño no funciona como defensa.
Estamos desarrollando PolicyGen, una herramienta para documentar políticas de seguridad en LATAM. Aún no está lanzada; puede seguirla en la lista de espera.
Preguntas frecuentes
¿Una empresa puede responder por lo que hizo su proveedor de datos?
En este caso peruano, sí: se sancionó a quien contrató el servicio por no acreditar el origen lícito de la información. En otros países rige la norma local.
¿Basta con que la información venga de fuentes públicas?
No en este caso. El contrato las mencionaba sin identificarlas y el servicio incluía perfilar a no clientes sin consentimiento.
Comprar una lista era una decisión de marketing. Este caso la convierte en una decisión de riesgo, y la IA la complica: un prospecto puede llegar validado y listo para contactar sin que nadie en su empresa sepa de dónde salió.
Si hoy le pidiera a su proveedor de datos la lista de sus fuentes, ¿se la entregaría?
Cuéntenos en los comentarios qué le respondieron, o por qué nunca se la han pedido.
¿Quiere recibir el próximo análisis apenas salga? Suscríbase al newsletter.