
La Ley 21.663 de Chile no solo regula a bancos, eléctricas y telcos: entre los servicios esenciales que enumera están los servicios de tecnología de la información gestionados por terceros. Si su empresa opera infraestructura, nube o soporte para clientes chilenos, este artículo explica por qué la conversación sobre cumplimiento puede estar dirigida a usted y qué evidencia conviene tener lista.
Durante años, el proveedor de TI vivió la regulación de sus clientes de segunda mano, como un anexo de seguridad en el contrato. Esa distancia se acorta cuando la ley nombra su tipo de servicio. Y no es un tema solo chileno: un proveedor en Panamá, Colombia o Perú con clientes en Chile carga con esta conversación como parte del costo de venderle a ese mercado.
Lo esencial
- La Ley 21.663 incluye la TI gestionada por terceros entre los servicios esenciales de Chile.
- Un prestador de servicio esencial tiene deberes propios: medidas permanentes y reporte de incidentes al CSIRT Nacional.
- La norma de estándares básicos obligatorios sigue en proceso: es la ventana para preparar evidencia, no para esperar.
Qué dice la Ley 21.663 sobre la TI gestionada por terceros
La Ley 21.663 es la Ley Marco de Ciberseguridad de Chile: crea la Agencia Nacional de Ciberseguridad (ANCI) y fija deberes para quienes prestan servicios esenciales. Se promulgó en 2024 y sus obligaciones principales rigen desde 2025.
El artículo 4 define el ámbito de aplicación. Junto a energía, telecomunicaciones y banca, la lista incluye los servicios digitales y los servicios de tecnología de la información gestionados por terceros. La propia presentación de la ANCI sobre servicios esenciales y operadores de importancia vital los enumera junto a telecomunicaciones e infraestructura digital.
La ley no define qué empresas concretas caen en esa categoría. Ese vacío no es una exención: es una zona gris que la ANCI puede ir llenando con calificaciones y normas técnicas. Un MSP con contratos de operación en Chile no debería asumir que la Ley 21.663 aplica solo a sus clientes.
Prestador esencial u operador de importancia vital: dos niveles
La Ley 21.663 distingue dos niveles. Todo prestador de servicio esencial tiene deberes base. Los operadores de importancia vital (OIV), calificados por la ANCI, suman una capa más pesada.
| Deber | Prestador esencial | OIV |
|---|---|---|
| Medidas permanentes para prevenir, reportar y resolver incidentes | Sí | Sí |
| Reporte al CSIRT Nacional de incidentes significativos | Sí | Sí |
| SGSI continuo y registro de acciones | No | Sí |
| Planes de continuidad, delegado de ciberseguridad y certificaciones | No | Sí |
Para un proveedor, la primera fila ya es exigente. “Medidas permanentes” no se demuestra con una licencia de EDR: se demuestra con logs, procedimientos probados y tiempos de respuesta medidos.
Bajo la Ley 21.663, el auditor no va a preguntar qué herramientas compró. Va a pedir ver que funcionan.
Lo que un proveedor de TI debería tener listo
1. Mapa de servicios que tocan sectores esenciales
Liste qué clientes chilenos operan en energía, telecomunicaciones, banca, salud o agua, y qué servicios les presta. Ahí está su exposición real.
2. Un flujo de reporte compatible con la ANCI
El artículo 9 de la Ley 21.663 fija los plazos: alerta temprana al CSIRT Nacional en un máximo de tres horas desde que se conoce el incidente, actualización en 72 horas e informe final en 15 días corridos. Si un OIV ve afectados sus servicios esenciales, la actualización baja a 24 horas. Si su runbook escala por correo al día siguiente, no sirve.
3. Contratos que no bloqueen la información de amenazas
La ANCI señala que los contratos no pueden incluir cláusulas que restrinjan al prestador compartir información sobre amenazas. Revise sus NDA y acuerdos de nivel de servicio antes de que lo haga un cliente regulado.
4. Evidencia, no declaraciones
Bitácoras de parches, pruebas de restauración de respaldos, cobertura de MFA. Si no está registrado con fecha, para un auditor no ocurrió.
Punto clave
Si gestiona TI para clientes en Chile, prepare la evidencia de la Ley 21.663 como si fuera sujeto obligado. Si resulta que no lo es, igual la va a usar en cada due diligence.
Lo que todavía no está cerrado
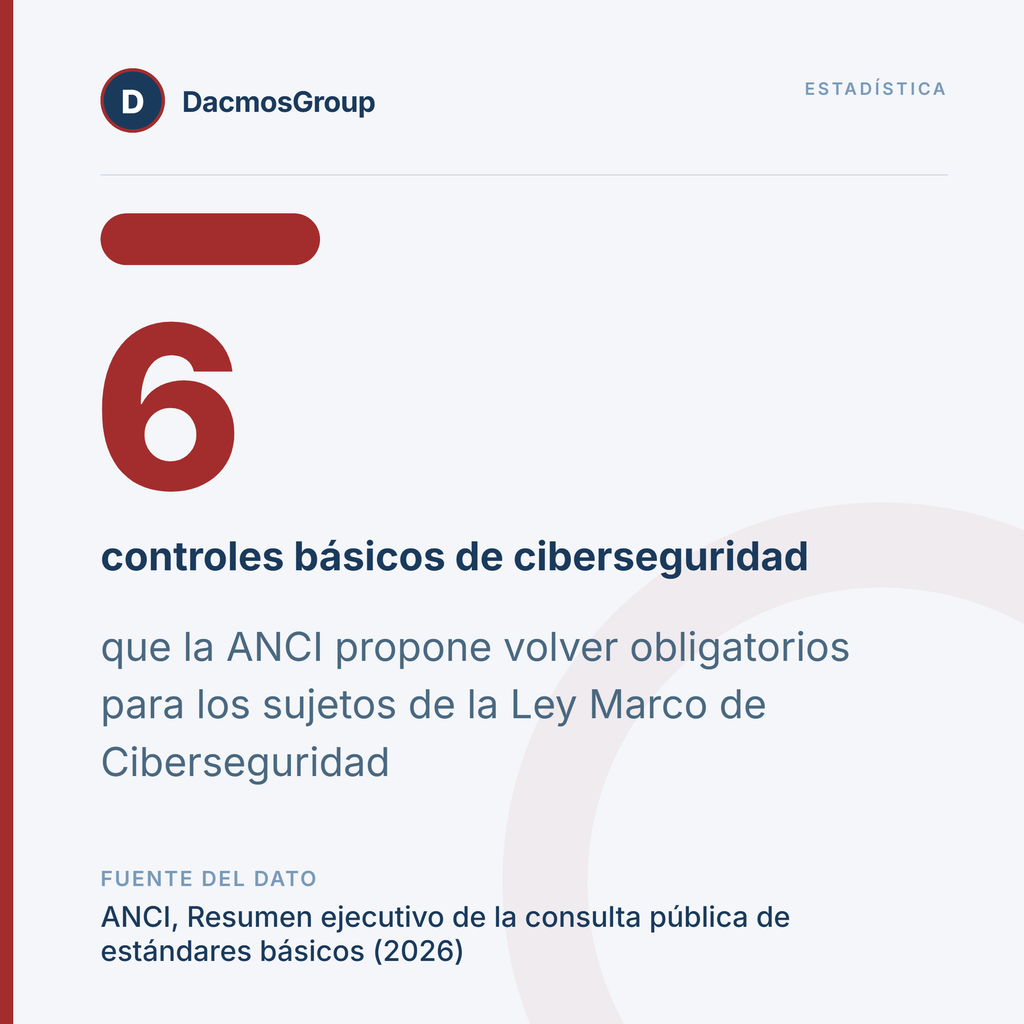
La ANCI sometió a consulta pública seis controles básicos que propone volver obligatorios entre mayo y junio de 2026: actualización, capacitación, respaldos, aseguramiento de equipos y MFA, entre otros. Hasta la fecha de este artículo no encontramos la versión definitiva publicada.
La ley también obliga a la ANCI a fijar medidas diferenciadas por tipo de organización, considerando a las PYME. Eso no elimina el deber; ajusta su intensidad.
Este artículo es la otra cara de lo que analizamos sobre cómo auditar la seguridad de sus proveedores: allá usted evaluaba; con la Ley 21.663, lo evalúan a usted.
Preguntas frecuentes
¿La Ley 21.663 aplica a un proveedor de TI que no está en Chile?
La ley regula servicios prestados en Chile. Un proveedor extranjero que gestiona infraestructura de clientes chilenos esenciales debe revisar su caso con asesoría legal local: la exposición depende del servicio, no de la sede.
¿Qué diferencia hay entre prestador esencial y OIV?
El prestador esencial tiene deberes base: medidas permanentes y reporte de incidentes. El OIV, calificado por la ANCI, suma SGSI, planes de continuidad, delegado de ciberseguridad y certificaciones.
Cumplir antes de que se lo pidan
La mayoría de los proveedores va a descubrir la Ley 21.663 cuando un cliente les envíe un cuestionario. Los que ya tengan evidencia ordenada van a responder en días, no en meses, y eso se nota en una renovación de contrato.
¿Algún cliente chileno ya le pidió evidencia de cumplimiento con la Ley 21.663?
¿Qué le pidieron primero: políticas, logs o tiempos de reporte? Cuéntenos en los comentarios.
Si este análisis le resulta útil, recíbalo cada semana: 👉 Suscríbase al newsletter de DacmosGroup