
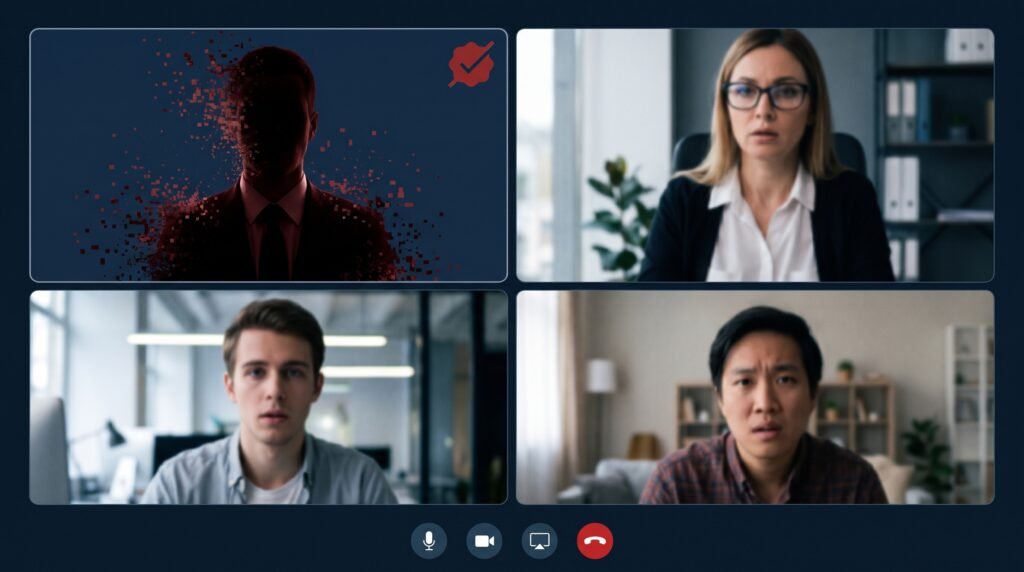
El fraude del CEO ya no necesita un correo mal escrito ni un dominio falsificado: hoy le basta una videollamada donde su cara y su voz piden una transferencia urgente. Este artículo explica cómo funciona esa nueva versión del fraude y qué control concreto la frena en una PYME.
El Global Cybersecurity Outlook 2026 del Foro Económico Mundial reportó que los CEOs ya ubican el fraude cibernético como su preocupación número uno, por encima del ransomware. El ataque ya no apunta a sus servidores: apunta a la confianza que su equipo tiene en usted. Al final encontrará cuatro cambios de proceso que puede aplicar esta semana.
Lo esencial
- El fraude del CEO migró del correo a la videollamada y la nota de voz, con imagen y voz generadas por IA.
- Entrenar al equipo para “detectar deepfakes” es una carrera perdida.
- El control que funciona es de proceso: ningún pago urgente se ejecuta con una sola conversación.
Qué cambió en el fraude del CEO
El fraude del CEO es una estafa en la que alguien se hace pasar por un directivo para ordenar un pago urgente y confidencial. Durante años llegó por correo, desde una dirección casi idéntica a la real. Las empresas aprendieron a desconfiar del correo. Los atacantes cambiaron de canal.
Hoy el fraude del CEO entra por donde su equipo ya confía en usted: la reunión de Teams o Zoom, la nota de voz de WhatsApp, la llamada al celular. La materia prima para clonarlo es lo que usted mismo publicó: entrevistas, webinars, videos en redes. El correo dejó de ser el eslabón débil. Ahora lo es su propia imagen.
El caso Arup: US$25 millones en una sola reunión
En enero de 2024, un empleado de finanzas de Arup en Hong Kong recibió un mensaje del CFO sobre una transacción confidencial. Dudó. Entonces lo invitaron a una videollamada con el CFO y varios colegas que conocía. Todos eran falsos.
Convencido, hizo 15 transferencias por HK$200 millones, unos US$25.6 millones, según el reporte de CNN sobre el fraude a Arup. El engaño salió a la luz cuando consultó con la sede en Londres, demasiado tarde.
Lo inquietante no es la tecnología. El empleado hizo lo que un buen empleado debe hacer: desconfió y buscó confirmación. Pero la confirmación llegó por el canal que controlaba el atacante.
Si la orden y la confirmación llegan por el mismo canal, usted no verificó nada: solo le dio al atacante una segunda oportunidad.
Por qué su equipo no lo va a detectar a simple vista
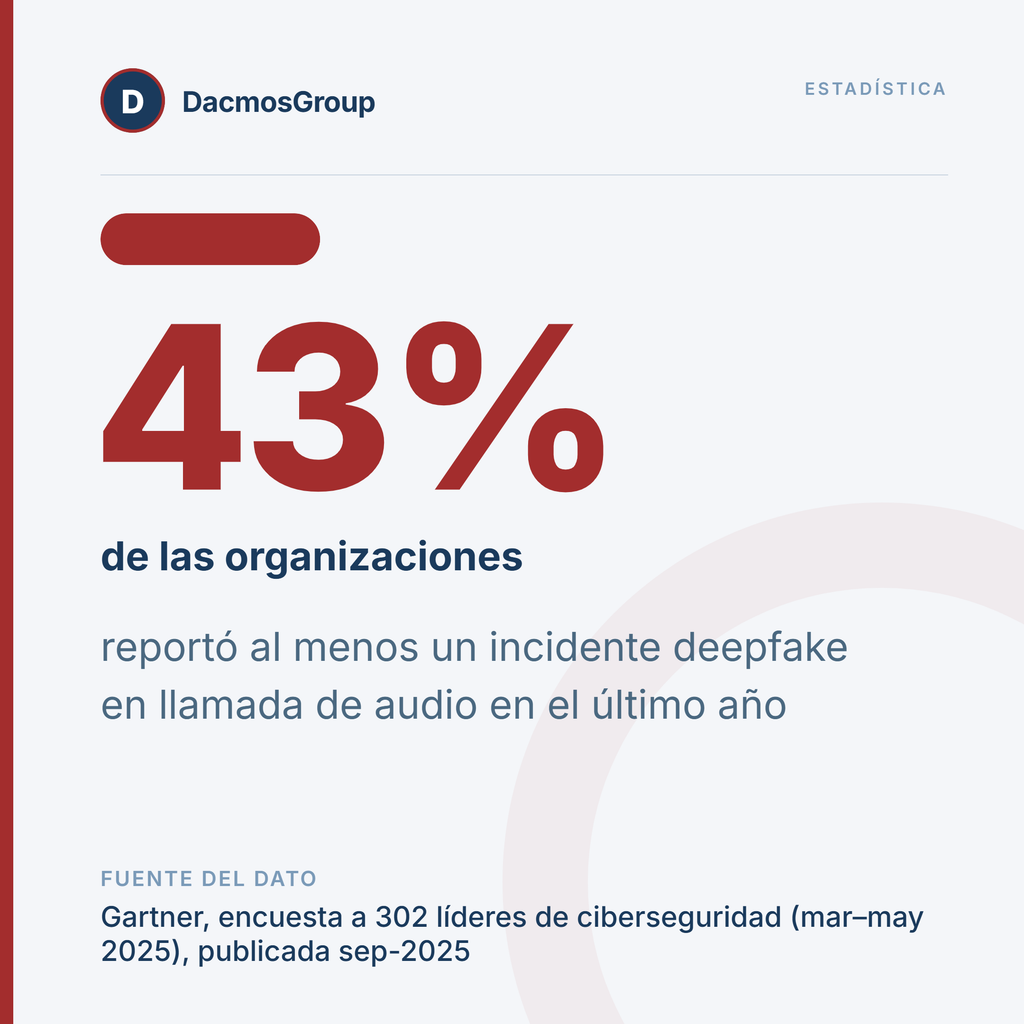
La reacción instintiva es capacitar al personal para “detectar deepfakes”. Es una carrera que su equipo va a perder. Una encuesta de Gartner a 302 líderes de ciberseguridad encontró que el 62% de las organizaciones sufrió un ataque con deepfake en un año: el 43% en llamadas de audio y el 37% en videollamadas.
En LATAM, donde WhatsApp es el canal de trabajo de facto, hay una variante más barata. Chester Wisniewski, CISO global de Sophos, describió estafas que muestran unos segundos de video falso del CEO, alegan mala conexión y siguen por texto. El fraude del CEO no necesita una imitación perfecta. Le alcanza con ser creíble unos minutos.
Si este análisis le resulta útil, recíbalo cada semana: 👉 Suscríbase al newsletter de DacmosGroup
Cómo frenar el fraude del CEO: el control está en el proceso
La defensa contra el fraude del CEO no depende de que alguien note un parpadeo raro en pantalla. Depende de que ningún pago urgente se pueda ejecutar con una sola conversación, por convincente que sea. Ninguno de estos cuatro controles requiere software.
1. Verificación por un canal que usted no recibió
Si la orden llegó por videollamada, se confirma llamando a un número que ya estaba en la agenda de la empresa. Nunca al que aparece en el mensaje ni respondiendo en el mismo chat.
2. Doble aprobación por encima de un umbral
Defina un monto a partir del cual toda transferencia necesita dos personas autorizadas. Suplantar a una persona es viable; coordinar dos suplantaciones creíbles a la vez es mucho más difícil.
3. Ningún cambio de cuenta bancaria por chat o llamada
El cambio de datos bancarios de un proveedor es la otra puerta del fraude del CEO. Se valida por escrito y con llamada de retorno al contacto registrado.
4. Permiso explícito para frenar
Es el control cultural, y el que más se omite. Su equipo de finanzas debe saber, dicho por usted, que detener un pago para verificarlo nunca será motivo de sanción.
Punto clave
El fraude del CEO no se gana detectando la falsificación. Se gana con un proceso donde ni la mejor falsificación alcanza para mover dinero.
Qué revisar esta semana en su empresa
No necesita un proyecto de seis meses. Necesita una reunión de 45 minutos con quien maneja los pagos y una política de una página.
Revise quién puede autorizar transferencias y con qué límite, qué canal confirma un pago urgente y si su equipo sabe que puede decirle que no. Si alguna respuesta es “depende” o “usted directamente”, ahí está su exposición al fraude del CEO.
En Panamá, además, como explicamos al analizar cómo la Ley 478 convirtió la ciberseguridad en responsabilidad personal del CEO, el directivo responde por lo que su empresa deja de proteger.
Preguntas frecuentes
¿Qué es el fraude del CEO con deepfake?
Es la suplantación de un directivo con voz o video generados por IA para ordenar pagos urgentes. Explota lo que el empleado ve y escucha, por eso se combate verificando por un canal independiente.
¿Una PYME necesita software para detectar deepfakes?
No como primera medida. La detección da resultados probables, no certezas. Rinde más una política de pagos con doble aprobación, verificación independiente y permiso explícito para frenar transferencias dudosas.
Su cara ya funciona como una contraseña
Durante años protegimos contraseñas porque eran la llave de la empresa. Hoy su cara y su voz cumplen esa función, y están publicadas en cada entrevista que usted da. No tiene sentido esconderlas. Lo que sí está en sus manos es que ninguna alcance, por sí sola, para mover dinero.
Si mañana usted le pidiera a su equipo de finanzas un pago urgente por videollamada, ¿alguien lo detendría para verificar?
¿O ya vivió un intento de fraude del CEO en su empresa? Cuéntenos en los comentarios cómo lo detectaron.
Cada semana analizamos un riesgo como este en lenguaje de negocio. Suscríbase al newsletter de DacmosGroup.