
Un infostealer no necesita romper su gestor de contraseñas si puede leer lo que el navegador ya descifró. En julio de 2024, Google lanzó App-Bound Encryption en Chrome 127 para Windows, precisamente para frenar este tipo de malware. En marzo de 2026, Gen Digital documentó VoidStealer, el primer infostealer observado en circulación que extrae la clave maestra de Chrome sin escalar privilegios ni inyectar código. Aquí comparo qué protege cada almacén de credenciales cuando el equipo ya está comprometido, y qué controles cambian el resultado.
Lo esencial
- App-Bound Encryption subió el costo del ataque, pero VoidStealer ya lo esquiva sin permisos de administrador.
- El cifrado en reposo no protege lo que está descifrado en memoria ni las sesiones activas.
- Los controles que funcionan están en la detección del endpoint y en la vida de las sesiones.
Qué cambió App-Bound Encryption y qué no
App-Bound Encryption es un mecanismo que ata los datos cifrados a la identidad de la aplicación que los cifró. Antes, cualquier proceso que corriera con el mismo usuario podía pedirle a DPAPI que descifrara las cookies de Chrome. Con ABE, otra aplicación del mismo usuario ya no puede descifrarlas directamente.
El anuncio de Google en su blog de seguridad fue honesto: el malware puede saltar la protección si corre con privilegios elevados o inyecta código en Chrome. La meta era volver el robo más ruidoso y detectable, no imposible.
Cómo un infostealer saltó la protección sin permisos de administrador
La investigación de Gen Digital, publicada el 19 de marzo de 2026, describe la versión 2.0 de VoidStealer. El malware lanza su propio proceso del navegador, oculto y suspendido, se engancha a él como depurador y coloca breakpoints de hardware en el punto exacto donde Chrome descifra su clave maestra. Cuando la clave aparece en memoria, la lee con APIs de depuración estándar.
No necesita privilegios de administrador ni inyección, aunque trae un método con inyección como respaldo. Y no es una prueba de concepto: se ofrece como malware-as-a-service en foros de la dark web desde mediados de diciembre de 2025.
El cifrado en reposo protege el disco. Un infostealer no ataca el disco: ataca la memoria del proceso que ya descifró.
| Almacén | Qué ve el infostealer | Qué lo limita |
|---|---|---|
| Gestor nativo del navegador | Todo lo guardado, una vez obtenida la clave maestra | ABE en Windows y un EDR que detecte la depuración del navegador |
| Vault zero-knowledge bloqueado | Un archivo cifrado | Una contraseña maestra robusta frente a ataques offline |
| Vault desbloqueado | Lo que esté descifrado en memoria o se autocomplete | Bloqueo automático corto |
| Cookies y tokens de sesión | Sesiones activas que no piden contraseña ni MFA | Sesiones cortas y revocación tras el incidente |
Por transparencia: en DacmosGroup desarrollamos un gestor local-first con cifrado AES-256-GCM. La tabla le aplica igual: con el vault desbloqueado en un equipo infectado, ningún diseño es infalible.
El caso que no protege nadie: la sesión ya abierta
Una cookie de sesión robada no necesita la contraseña ni el segundo factor, porque la autenticación ya ocurrió. Rotar contraseñas después de detectar un infostealer, sin revocar las sesiones, deja la puerta abierta.
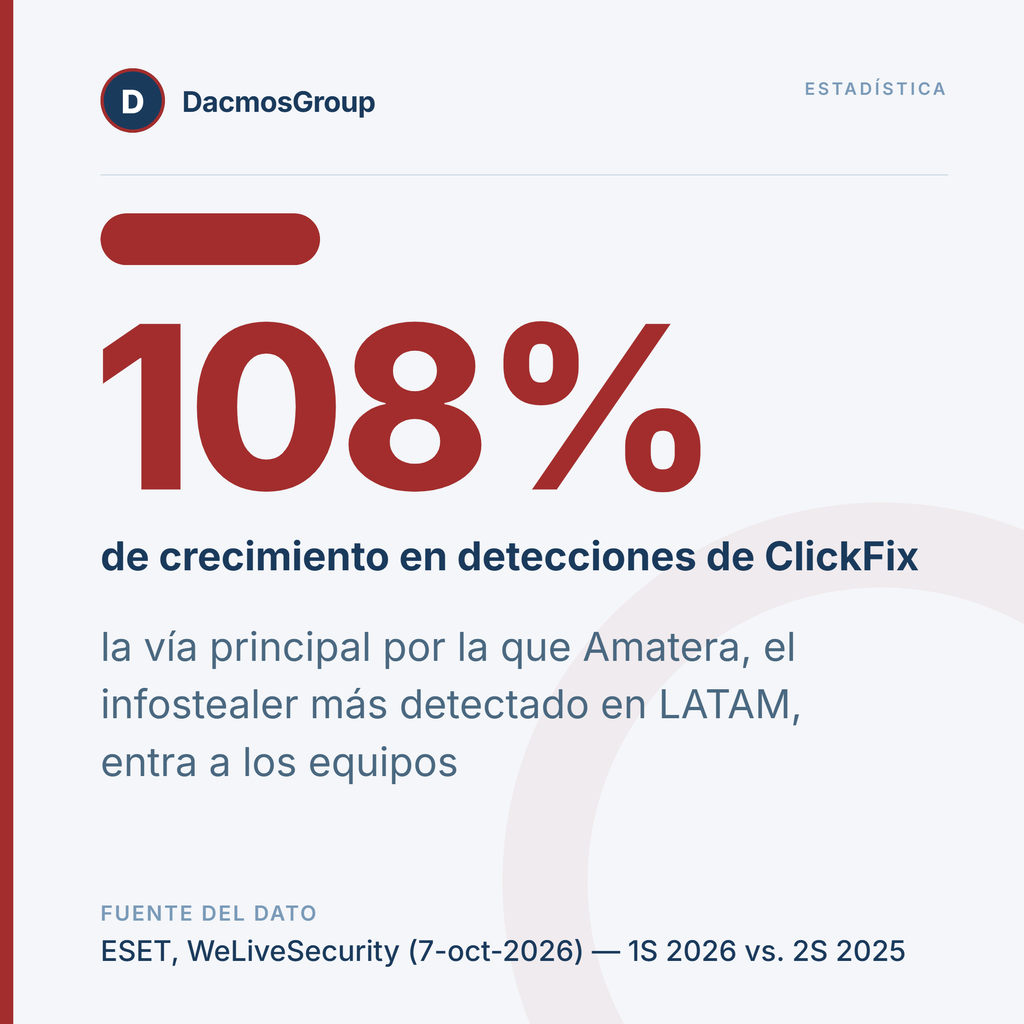
En la región el riesgo es concreto. ESET reportó que Amatera fue el infostealer con más detecciones en América Latina en el primer semestre de 2026. Roba credenciales del navegador, cookies de sesión y tokens, y su vía principal de entrada es ClickFix, cuyas detecciones crecieron 108% frente al semestre anterior.
Si este análisis te resulta útil, recíbelo cada semana: 👉 Suscríbete al newsletter de DacmosGroup
Controles que sí cambian el resultado
1. Detectar a quien depura el navegador
Gen Digital propone tres señales para el EDR: un proceso que depura el navegador sin intervención del usuario, lecturas de la memoria del navegador y navegadores lanzados ocultos o en modo headless. Ningún software legítimo de oficina necesita hacer eso.
2. Cerrar la entrada de ClickFix
ClickFix depende de que el usuario pegue y ejecute un comando. Restringir PowerShell y scripts a usuarios sin rol técnico, con AppLocker o WDAC, corta ese vector.
3. Bloqueo automático corto en el gestor
Un vault que se bloquea tras pocos minutos de inactividad acorta la ventana en que su contenido está descifrado. Es configuración, no compra.
4. Responder con revocación, no solo con rotación
Ante un infostealer confirmado: aislar el equipo, revocar las sesiones activas de las cuentas expuestas y después rotar contraseñas. El orden importa: rotar primero deja vivas las sesiones robadas.
Punto clave
Frente a un infostealer, el cifrado del almacén define el daño, pero la detección en el endpoint y la revocación de sesiones definen cuánto dura.
Preguntas frecuentes
¿App-Bound Encryption protege las contraseñas guardadas en Chrome?
Sube el costo del ataque en Windows, pero no es definitiva. VoidStealer demostró en 2026 que la clave maestra se extrae sin privilegios de administrador.
¿Un gestor de contraseñas detiene un infostealer?
Protege el vault mientras está bloqueado. No protege lo que está descifrado en memoria ni las cookies de sesión, que es donde se concentra el riesgo.
Lo que el equipo de TI debería medir
La métrica útil no es cuántas contraseñas están cifradas, sino cuánto tarda la organización en revocar sesiones tras detectar un infostealer: esa es la ventana real del atacante. Para la conversación con gerencia, el análisis de Alejandro sobre credenciales robadas en PyMEs es el punto de partida; para el debate navegador contra extensión, nuestra comparativa de agosto.
¿Su EDR alertaría hoy si un proceso empieza a depurar Chrome sin que nadie lo haya pedido?
Y en su último incidente, ¿revocaron sesiones o solo cambiaron contraseñas? Cuénteme en los comentarios cómo lo manejan.
Suscríbete al newsletter de DacmosGroup para recibir cada semana un análisis como este.