
Credenciales robadas: eso es lo que sale por la puerta en 3 de cada 10 brechas que sufren las pequeñas y medianas empresas, según el Verizon Data Breach Investigations Report 2026. El ataque suele entrar por otro lado, pero lo que se llevan sigue trabajando para el atacante mucho después de cerrar el incidente. Aquí explico por qué las credenciales robadas son el botín más reutilizable de una brecha y qué cuatro preguntas debe hacerle un gerente a su equipo de TI esta semana.
Lo esencial
- En las PyMEs, las credenciales robadas aparecen en el 31% de las brechas confirmadas (Verizon DBIR 2026).
- El atacante rara vez entra por la contraseña: la usa después, contra usted o sus clientes.
- Antes de comprar otra herramienta, la gerencia debe saber dónde viven hoy sus contraseñas.
Lo que realmente se llevan cuando atacan una PyME
Durante años dijimos que la contraseña era la puerta principal. El DBIR 2026 lo corrige: en las PyMEs, la explotación de vulnerabilidades ya es el primer vector de entrada (26%), por delante del abuso de credenciales (13%) y del phishing (9%).
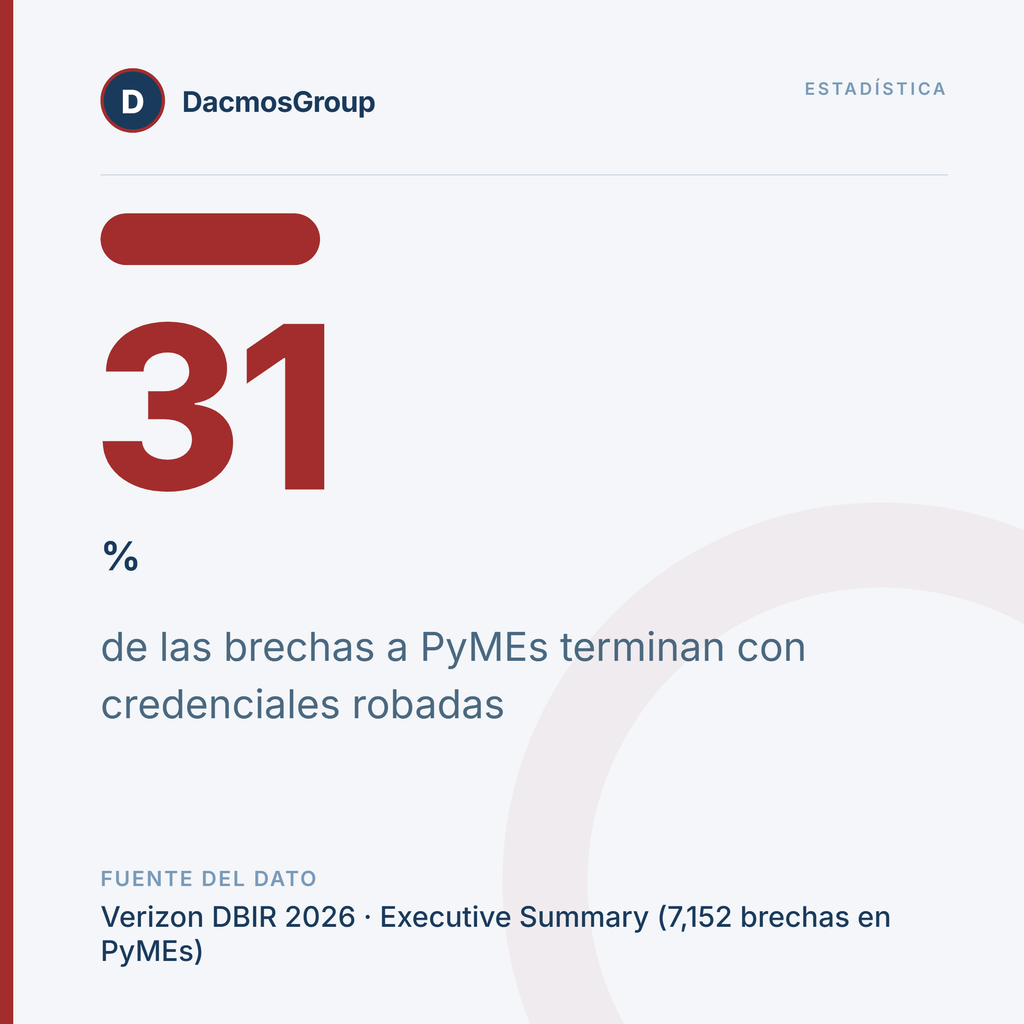
Pero mire la otra columna del informe, la de los datos comprometidos. En las 7,152 brechas confirmadas en PyMEs, las credenciales robadas aparecen en el 31% de los casos. Aunque el atacante haya entrado por una falla técnica, en casi un tercio de los incidentes se va con las llaves.
El ransomware ya está en el 48% de las brechas, y Verizon señala que golpea desproporcionadamente a las organizaciones pequeñas. Si en su empresa se dice “a nosotros no nos van a buscar”, revise cómo una PyME construye resiliencia frente al ransomware.
Por qué las credenciales robadas valen más después del ataque
Una base de datos de clientes se vende una vez. Las credenciales robadas se pueden usar muchas veces. Con un usuario y una contraseña válidos, el atacante no necesita explotar nada: inicia sesión como su contador o su proveedor de TI, y los sistemas lo tratan como a un empleado más.
Una base de datos se vende una vez. Una contraseña válida se usa hasta que alguien la cambia.
El problema se multiplica con la reutilización: si la clave del correo es la misma del portal bancario, una sola filtración abre varias puertas. Y como el DBIR también encontró que el 55% de las brechas a PyMEs involucra a un tercero, sus credenciales robadas pueden terminar siendo el problema de su cliente más importante.
En la región, un levantamiento de la firma brasileña Vision Cybersecurity, publicado por TI Inside, reportó 59% más credenciales corporativas comprometidas en América Latina entre enero y mayo de 2026 que un año antes. Es un dato de proveedor, pero indica que el mercado de credenciales robadas en la región crece.
Dónde viven hoy las contraseñas de su empresa
Antes de hablar de herramientas, haga un inventario honesto. En muchas PyMEs, las contraseñas viven en cuatro o cinco lugares, cada uno con su riesgo.
| Dónde están | Qué riesgo traen | Qué preguntarle a TI |
|---|---|---|
| Navegador personal de cada empleado | Un equipo infectado entrega las claves guardadas | ¿Se guardan cuentas de la empresa en perfiles personales? |
| Hojas de cálculo, notas o chats | Quien accede al archivo accede a todo | ¿Existe un archivo de “claves” en alguna carpeta compartida? |
| Accesos de proveedores externos | La empresa no controla cómo las guarda el tercero | ¿Qué proveedores tienen acceso y cuándo se revisó? |
| Gestor de contraseñas corporativo | Reduce los riesgos anteriores, pero no protege un equipo ya infectado | ¿Quién lo administra y qué pasa si esa persona se va? |
Si este análisis te resulta útil, recíbelo cada semana: 👉 Suscríbete al newsletter de DacmosGroup
Cuatro preguntas para la próxima reunión con TI
Gobernar este riesgo no exige ser técnico, sino preguntar bien.
1. ¿Dónde están guardadas las credenciales críticas?
Correo, banca, facturación y nube. Si la respuesta es “cada quien tiene las suyas”, ya tiene su primer hallazgo. La meta es un único lugar cifrado, administrado por la empresa.
2. ¿Quién se entera si aparecen credenciales robadas de la empresa?
Las credenciales robadas suelen circular antes de que alguien las use. Hay servicios que alertan cuando un correo corporativo aparece en una filtración. Si nadie recibe esas alertas, la empresa se entera por el atacante.
3. ¿Qué pasa con los accesos cuando alguien se va?
Un exempleado con una contraseña vigente es una credencial robada que todavía no se ha usado. El proceso de salida debe incluir el cambio de cada clave compartida que esa persona conocía, el mismo día.
4. ¿Tenemos un segundo factor en lo que importa?
La autenticación multifactor obliga al atacante a robar algo más que una contraseña. Empiece por correo, banca y nube. Las passkeys resisten mejor el phishing que los códigos por SMS, como explicamos en nuestra guía sobre gestores de contraseñas y passkeys.
Por transparencia: en DacmosGroup desarrollamos nuestro propio gestor de contraseñas. El criterio aplica a cualquier herramienta, la nuestra incluida: si no ayuda a responder estas preguntas, no resuelve nada.
Punto clave
Las credenciales robadas son el botín de una brecha que sigue abriendo puertas después del incidente. Decidir dónde viven es una tarea de gerencia, no un ajuste técnico.
Preguntas frecuentes
¿Qué hago si sospecho que hay credenciales robadas de mi empresa circulando?
Cambie primero las claves de correo, banca y nube, active el segundo factor y revise los accesos recientes. Luego pida a TI que confirme qué cuentas aparecen en filtraciones.
¿Un gestor de contraseñas resuelve el problema?
Reduce el riesgo de claves repetidas y contraseñas compartidas por chat. No protege un equipo ya infectado ni reemplaza el segundo factor. Es una pieza del control, no el control completo.
La pregunta que cuesta cero y casi nadie hace
La lección del DBIR 2026 es incómoda: el atacante no necesita su contraseña para entrar, pero se la lleva. Eso convierte a las credenciales robadas en un tema de continuidad, no de soporte técnico. En Panamá, la Ley 478 ya llevó la ciberseguridad al escritorio del CEO, y preguntar “¿dónde viven nuestras contraseñas?” no cuesta presupuesto.
¿Su equipo podría decirle hoy, sin buscar, dónde están guardadas las contraseñas del correo y la banca de la empresa?
Y si mañana un exempleado intentara entrar, ¿quién lo notaría? Cuénteme en los comentarios cómo lo resuelven en su empresa.
Suscríbete al newsletter de DacmosGroup para recibir cada martes un análisis como este.
1 comentario en “3 de cada 10 brechas a PyMEs terminan en credenciales robadas, y casi nadie en la gerencia sabe dónde vivían las suyas”